DI Solutions
전자서명 USIGN FDA 버전
완성된 PDF에 본인 확인과 서명 기록을 갖춘 전자서명을 적용합니다.
USIGN FDA 버전이란
USIGN FDA 버전은 완성된 PDF에 전자서명을 적용하는 솔루션입니다.
서명자 정보와 인증서, 타임스탬프가 PDF 파일 자체에 담기고, 서명 정보 기록, Audit Trail 을 갖춥니다.
서명을 요청받은 서명자는 MFA 인증으로 본인을 확인하고 서명하며, 서명의 의미와 일시가 함께 기록됩니다.
한국기업보안과 함께합니다
USIGN은 한국기업보안이 개발하고 서비스하는 전자서명 솔루션입니다.
갬프연구소는 한국기업보안의 공식 파트너로서 고객의 서명 업무와 GMP 요구사항에 맞춘 도입과 밸리데이션 (CSV), 운영 절차와 교육을 지원합니다.
한국기업보안의 인증과 수상
- GS 인증 1등급
- 정보보호 관리체계 ISO/IEC 27001
- HSM 전자서명 시스템 특허
- 과학기술정보통신부 장관 표창
- 혁신제품 지정
- 벤처창업 혁신상품
전자서명, 이럴 때 문의 주세요
- 서명자 정보와 인증서가 PDF에 담기는 전자서명을 도입할 때
- Part 11 적용 대상 문서에 전자서명을 도입할 때
- 전자서명을 쓰고 있지만 Part 11 요건 충족 여부를 설명하기 어려울 때
- 해외 실사를 앞두고 서명 기록과 감사추적을 갖춰야 할 때
전자서명법과 법적 효력
전자서명과 전자문서의 효력에 관한 국내 법의 조문입니다.
국가법령정보센터, 현행 법령 (시행 2022. 10. 20.)
전자서명법
전자서명은 전자적 형태라는 이유만으로 서명, 서명날인 또는 기명날인으로서의 효력이 부인되지 아니한다.
법령의 규정 또는 당사자 간의 약정에 따라 서명, 서명날인 또는 기명날인의 방식으로 전자서명을 선택한 경우 그 전자서명은 서명, 서명날인 또는 기명날인으로서의 효력을 가진다.
전자문서 및 전자거래 기본법
전자문서는 전자적 형태로 되어 있다는 이유만으로 법적 효력이 부인되지 아니한다.
전자문서가 다음 각 호의 요건을 모두 갖춘 경우에는 그 전자문서를 서면으로 본다. 다만, 다른 법령에 특별한 규정이 있거나 성질상 전자적 형태가 허용되지 아니하는 경우에는 서면으로 보지 아니한다.
- 1. 전자문서의 내용을 열람할 수 있을 것
- 2. 전자문서가 작성ㆍ변환되거나 송신ㆍ수신 또는 저장된 때의 형태 또는 그와 같이 재현될 수 있는 형태로 보존되어 있을 것
해외 전자서명 규정과 기준
GxP의 전자서명 요건을 담은 FDA 21 CFR Part 11과 EU GMP Annex 11을 먼저 두고, 한국기업보안이 USIGN의 대응 기준으로 밝힌 인증서 신뢰 프로그램과 전자서명 법규를 이어 정리했습니다.
GxP 전자서명 요건
FDA 21 CFR Part 11
Electronic Records; Electronic Signatures
전자서명과 연결된 전자기록이 Part 11의 요건을 충족하면 FDA는 규정상 예외를 제외하고 자필 서명과 동등하게 봅니다. §11.1(c)
서명 표시§11.50
서명자 이름, 서명 일시, 서명의 의미를 표시합니다.
기록과 연결§11.70
통상적인 수단으로 서명을 잘라내거나 복사해 다른 기록을 위조할 수 없도록 서명을 기록에 연결합니다.
고유성과 신원§11.100(a), (b)
다른 사람에게 재배정하지 않고, 서명을 부여하기 전에 본인의 신원을 확인합니다.
식별 요소와 관리§11.200(a), §11.300
생체 인식이 아닌 서명에는 서로 다른 식별 요소를 둘 이상 쓰고, 식별 코드와 비밀번호를 관리합니다.
전자기록의 요건 네 항목 밖에도 시스템 밸리데이션, 접근과 권한 통제, 감사추적, 서명의 책임에 관한 정책 등 전자기록의 요건이 함께 있습니다. §11.10(a), (d), (e), (g), (j)
USIGN 화면에서 서명 사유 보기EU GMP Annex 11
Computerised Systems
GMP 업무에 쓰는 컴퓨터화 시스템의 관리 지침입니다. 전자서명은 회사 안에서 자필 서명과 같은 영향을 가져야 합니다. 현행 2011판, 14(a)
기록과 연결14(b)
전자서명을 해당 기록에 영구적으로 연결합니다.
서명 일시14(c)
서명을 적용한 날짜와 시간을 포함합니다.
접근 통제12.1 ~ 12.3
권한이 있는 사람만 접근하고, 접근 권한의 부여, 변경, 해제를 기록합니다.
감사추적9
위험평가에 따라 감사추적 도입을 검토하고, GMP 관련 변경과 삭제의 사유를 기록하며 감사추적을 정기적으로 검토합니다.
개정안 (초안) 2025년 개정안은 의견 수렴이 종료된 초안입니다. 중요 시스템의 경계 밖 원격 인증에는 MFA를, 전자서명 시에는 재인증을 제시합니다. 초안 11.6, 13.3, 2026-11-12 확인
보안 기술에서 권한과 감사추적 보기

인증서의 신뢰
WebTrust
WebTrust for Certification Authorities
인증기관 (CA) 의 운영을 정해진 기준으로 감사하는 보증 프로그램입니다. CPA Canada가 운영하며, 자격을 갖춘 감사인이 이 기준으로 인증기관을 감사합니다.
AATL 목록 포함
Adobe Approved Trust List
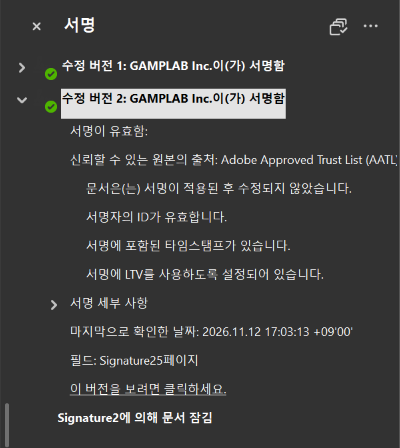
Adobe가 운영하는 인증서 신뢰 프로그램입니다. Acrobat과 Reader는 AATL로 이어지는 인증서의 신뢰 체인을 확인하고, 인증서 상태와 서명 뒤 문서 변경 여부를 함께 검사합니다. 아래 Acrobat 화면에는 해당 서명의 신뢰 출처가 AATL로 표시됩니다.

전자서명 법규
eIDAS
Regulation (EU) No 910/2014
EU의 전자식별과 신뢰서비스에 관한 규정입니다. 전자서명이 전자적 형식이라는 이유만으로 법적 효력과 증거능력을 부인하지 않도록 정합니다.
US ESIGN
Electronic Signatures in Global and National Commerce Act
미국 연방의 전자서명법입니다. 주간 또는 외국 상거래의 서명과 기록은 전자적 형태라는 이유만으로 효력을 부인하지 않도록 정합니다. 거래별 적용 요건과 예외는 따로 확인합니다.
US UETA
Uniform Electronic Transactions Act
미국의 주가 채택하는 통일 전자거래법입니다. 전자적 형태만을 이유로 기록과 서명의 효력을 부인하지 않는 원칙을 두며, 거래 당사자의 전자 방식 동의와 해당 주의 적용 요건을 확인합니다.
인증서가 담긴 PDF
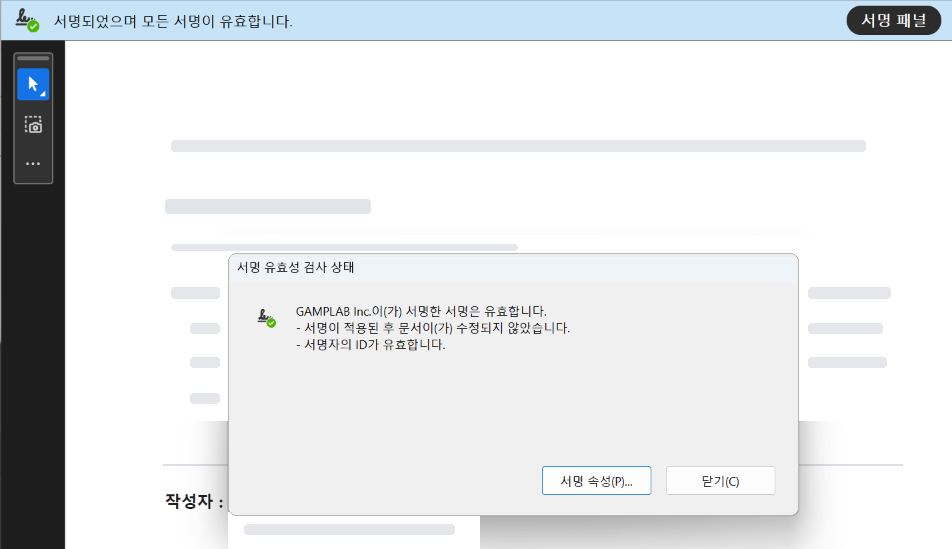
USIGN으로 서명한 PDF를 Adobe Acrobat에서 열면 서명의 유효성과 신뢰 출처 (AATL), 타임스탬프, 장기 검증 (LTV) 설정을 확인할 수 있습니다.
PDF와 인증서
USIGN은 AATL 인증서 기반으로 서명합니다. Acrobat은 서명이 유효한지, 서명 뒤에 문서가 바뀌지 않았는지와 인증서의 신뢰 출처 (AATL) 를 보여 줍니다.
서명 시각과 장기 검증
같은 화면에서 서명에 타임스탬프가 포함되어 있는지, 서명에 장기 검증 (LTV) 이 설정되어 있는지 확인할 수 있습니다.
보안 기술
서명 키는 하드웨어 보안 모듈 (HSM) 에서 만들고 보관하며, 본인 확인과 권한, 기록으로 서명을 지킵니다.
HSM에서 만드는 서명 키
서명 키는 FIPS 140-2 Level 3으로 검증된 하드웨어 보안 모듈 (HSM) 에서 만들고 보관합니다. HSM을 쓰는 전자서명 시스템은 한국기업보안의 특허입니다.
MFA 인증으로 본인 확인
서명자는 자신의 계정으로 들어오고, 서명할 때 휴대폰 인증이나 이메일 인증으로 한 번 더 본인을 확인하는 MFA (다중 인증) 를 거칩니다. 정해진 시간 동안 쓰지 않으면 자동으로 로그아웃됩니다.
권한별 접근 제어
사용자마다 권한을 정해, 폴더와 문서의 열람과 내려받기를 권한이 있는 사람만 합니다.
위변조 확인과 감사추적
서명 뒤에 PDF를 고치면 Adobe Acrobat에서 서명이 유효하지 않다고 표시됩니다. 서명할 문서의 등록, 서명, 열람, 취소를 누가 언제 했는지 감사추적 보고서로 남습니다.
장점과 기능
USIGN FDA 버전은 클라우드로 합리적인 비용에 바로 쓰고, 필요하면 회사 서버에 구축합니다.
클라우드로 바로
서버를 들이지 않고 가입만으로 웹에서 바로 쓰며, 합리적인 비용의 요금제로 이용합니다. PC와 휴대전화 어디서나 서명을 요청하고 서명합니다.
회사 서버에 구축
회사의 규정이나 사내 시스템과의 연동이 필요하면 회사 서버에 구축하고, 인사, 법무, 연구노트 같은 시스템에 모듈이나 API로 연결합니다. 연동 범위는 요구사항 분석에서 정합니다.
서명 요청과 알림
서명할 PDF에 서명자와 서명 자리를 정해 요청하고, 이메일과 카카오톡으로 알립니다. 아직 확인하지 않은 요청은 회수하고, 반려된 문서는 다시 처리합니다.
업무에 맞는 서명 방식
한 사람부터 여러 사람이 서명하는 문서, 같은 양식을 여러 사람에게 한꺼번에 보내는 대량 서명, 마주 앉아 한 기기로 하는 대면 서명을 씁니다.
FDA 서명 양식과 확인 절차
FDA 서명은 서명자 이름, 서명 일시, 서명 사유 (승인, 검토 등) 가 들어가는 전용 양식으로 하고, 서명하기 전에 문서를 확인하고 사유를 고르는 절차를 거칩니다.
문서 관리와 사내 결재
서명이 끝난 PDF는 자동으로 보관되어 폴더별로 관리하고, 서명을 요청하기 전에 사내 결재를 거치게 할 수 있습니다.
USIGN 화면
FDA 서명의 흐름을 USIGN 클라우드의 실제 화면으로 봅니다. 업무 내용이 없는 견본 문서로 찍었고, 이름은 가렸습니다.
1. 서명 종류
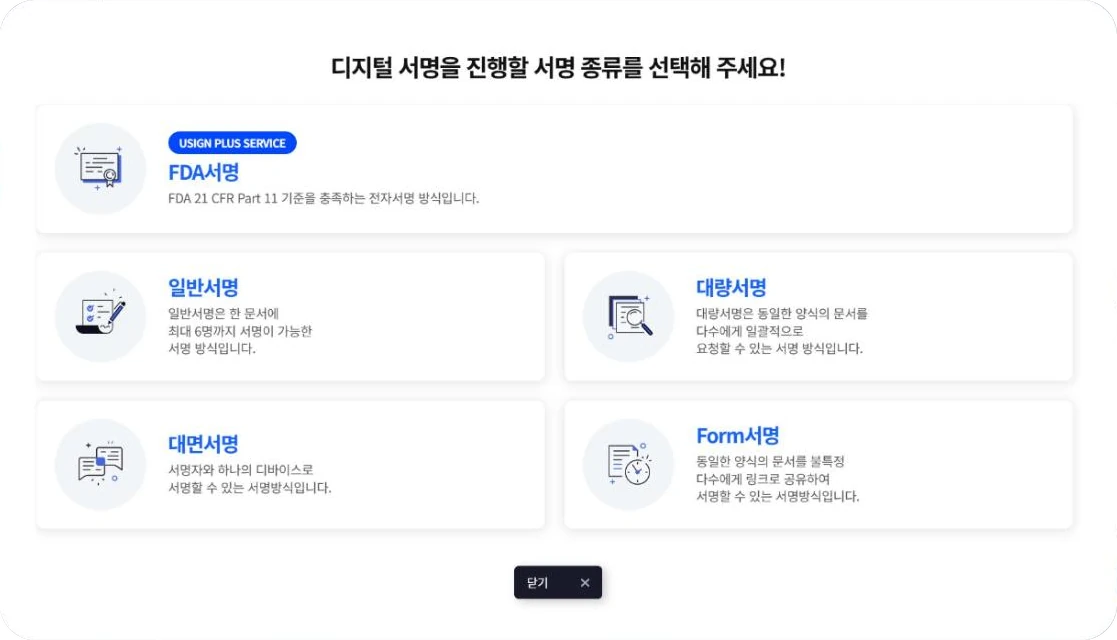
서명 종류에서 FDA서명을 고릅니다.
2. 문서 올리기
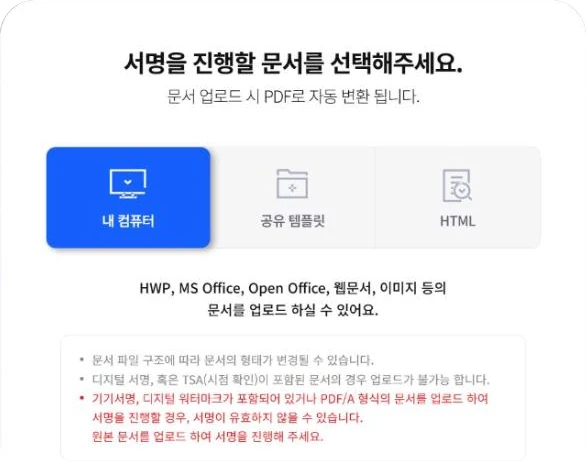
서명할 문서를 올리면 PDF로 바뀝니다.
3. 서명자와 본인 인증
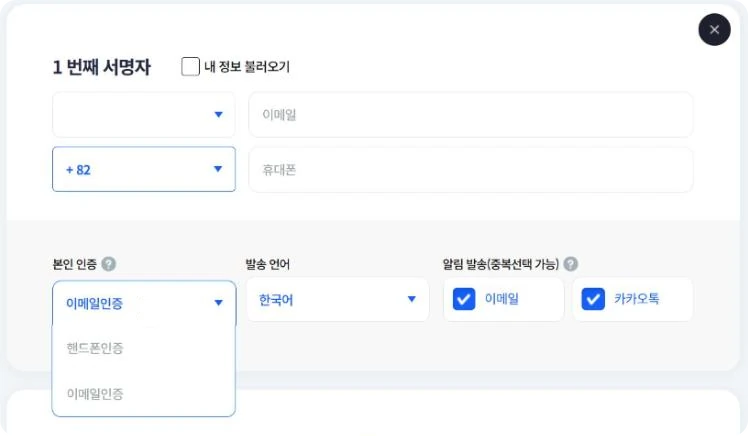
서명자를 정하고, 본인 인증 (휴대폰 인증, 이메일 인증) 과 알림 (이메일, 카카오톡) 을 고릅니다.
4. 서명 항목
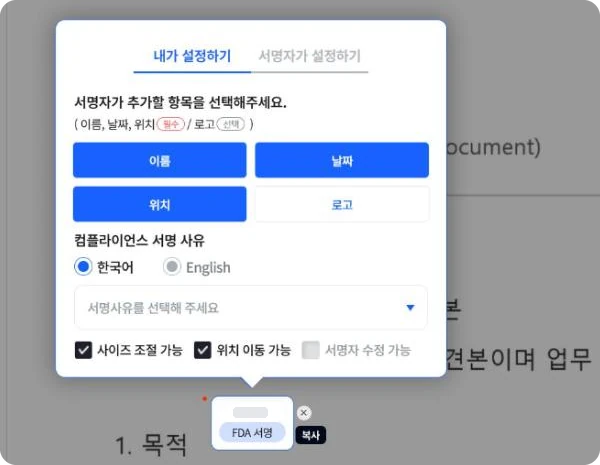
서명 칸에 넣을 항목 (이름, 날짜, 위치, 로고) 을 고르고 컴플라이언스 서명 사유를 정합니다.
5. 서명 사유
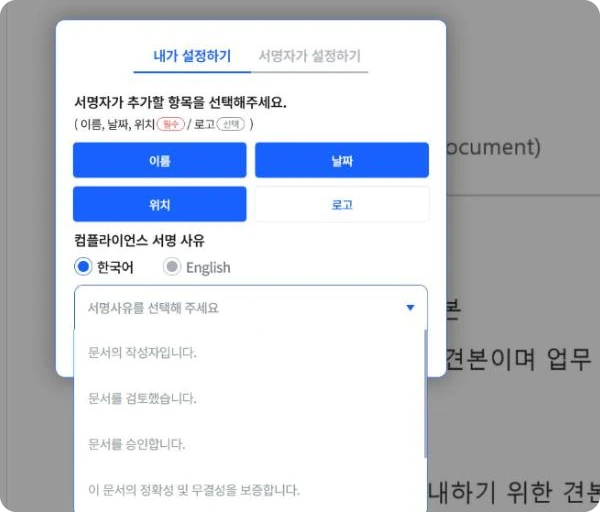
서명 사유 (작성, 검토, 승인 등) 를 골라 서명의 의미를 남깁니다.
서명 종류, 1 / 5
관련 규정과 지침
- 전자서명법 대한민국, 전자서명의 효력
- FDA 21 CFR Part 11 전자기록과 전자서명
- eIDAS EU, 전자식별과 신뢰서비스
- EU GMP Annex 11 컴퓨터화 시스템
- 식약처 「의약품 제조업체 데이터 완전성 평가지침」
- ISPE GAMP 5 2nd Edition A Risk-Based Approach to Compliant GxP Computerized Systems